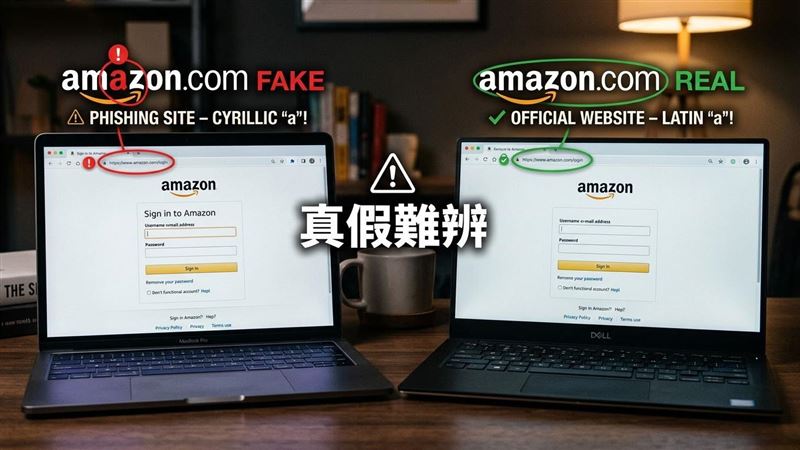
釣魚網站詐騙再升級!資安專家揭露一種「同形異字攻擊」(Homoglyph Attack),沒細看根本看不出來,增加大家受騙的機率,讓看到的網友都直呼,真的超可怕!
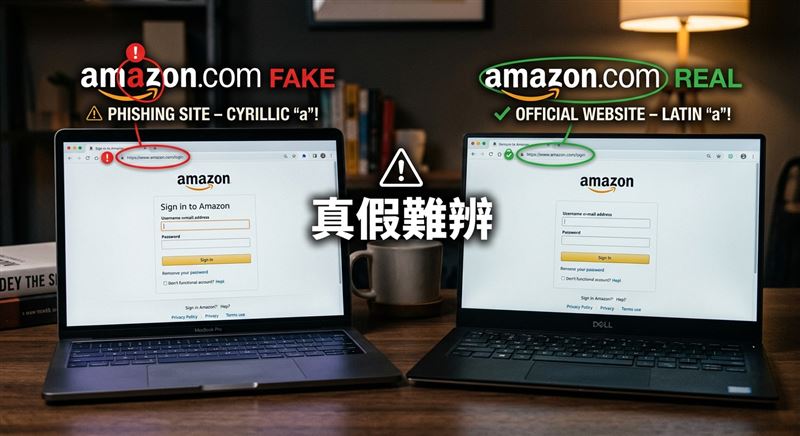
國外的資安媒體提醒,近年來詐騙手法增加,連釣魚網站手法也推陳出新,所謂的同形異字攻擊,是利用外觀相似的字母、符號或不同語言文字來偽造網址。例如,英文字母「c」與西里爾字母「с」外觀幾乎相同,駭客便能將microsoft.com 中的「c」換成西里爾字母。使用者肉眼看過去,可能根本察覺不了兩個網址其實不同,尤其在手機的小尺寸螢幕、特定字型或快速點擊連結的情況下,這類細微差異更難被發現。
最新曝光的釣魚案例中,鎖定知名電商平台「Amazon」就成為目標,駭客註冊與官方網址極為相似的偽冒域名,以肉眼檢視兩者時根本分不出來,事實上使用的就是外觀完全相同的西里爾字母(Cyrillic),真的要很細微觀察才會發現差異。
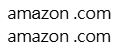
外媒嚴正提醒,收到陌生電子郵件、簡訊或社群訊息中的登入連結時,最安全的方式仍是不要直接點擊,而是自行開啟瀏覽器,輸入熟悉的官方網址,再三確認才不會上當。
更多三立新聞網報導
. 出國玩小心!日本飯店點名「別用Agoda訂房」爭議曝光
. 郵局1規定要改了!新制11/12全台上路 相關規定一次看
. 日氣象廳誤報「規模9.9強震」民眾全嚇壞 烏龍真相曝
. 國旅補助加碼!符合資格再拿500元 限量4千份