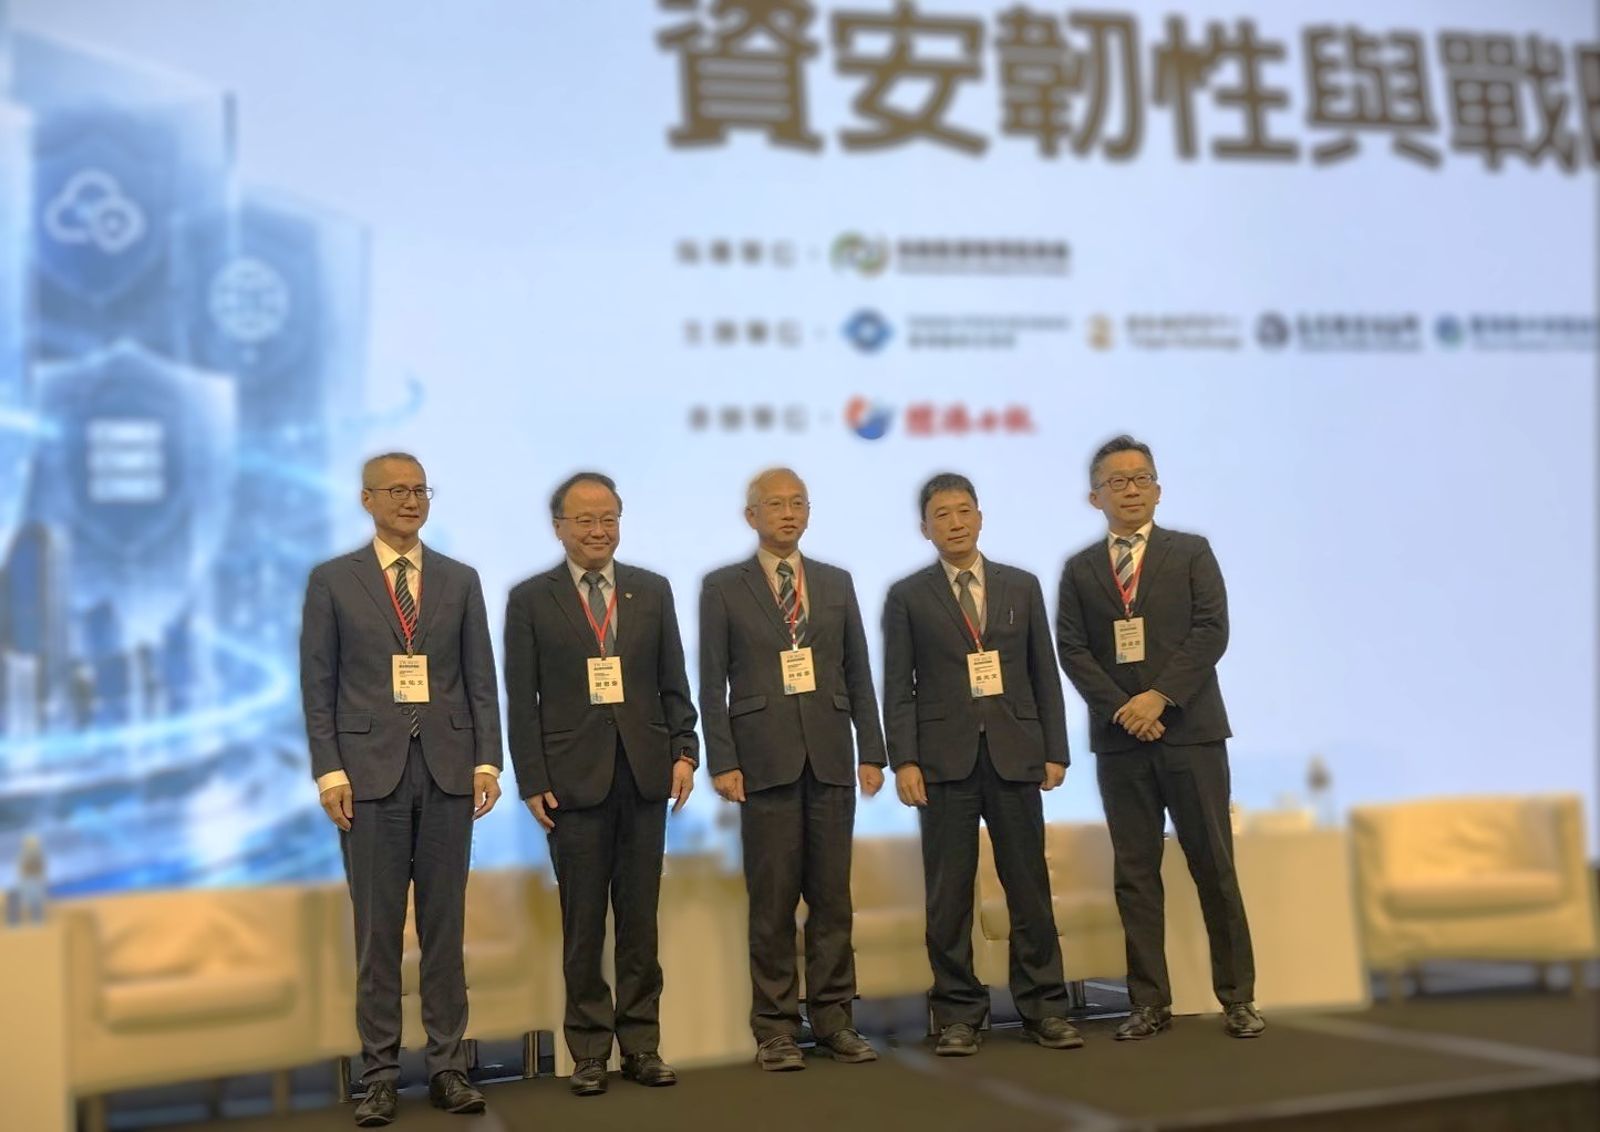
4176萬元被轉走,永豐銀行將原因指向駭客利用供應商安全設定,但資安問題不能只看誰來攻擊。金管會資訊服務處處長林裕泰接受《鏡報》訪問指出,資料外洩、遭竄改或服務中斷,都涉及資安;談到永豐事件,他從標準定義判斷:「是算。」
錢退了,系統為何讓真金白銀被搬走,仍得一五一十明白給出交代。永豐今(4)日說明,外部駭客利用新網銀交易系統的供應商安全設定缺口進行攻擊,造成418名客戶、427筆款項異常轉出,合計4176萬元,款項與手續費已全數返還。
總經理莊銘福表示,這套系統由知名國外供應商提供,經向廠商詢問,目前該系統在台灣僅永豐一家客戶導入。銀行將蒐集證據向供應商求償,但未公開驗證如何被突破、轉帳限額為何沒擋住等細節,甚至連供應商是誰都沒透露。
【點擊看完整全文】
更多鏡報報導
永豐4176萬遭駭五鬼搬運!董總揭322分鐘驚魂 P字頭受害原因曝光、2大懸案交檢調
大白天見鬼!沒開APP「存款自己長腳飛走」 永豐419人遭隔空搬走4千萬「全灌北富銀神祕戶頭」
網路柯南揪「假代碼」搬走永豐儲戶4千萬! 誰偷開後門?風控太扯竟集體裝死