


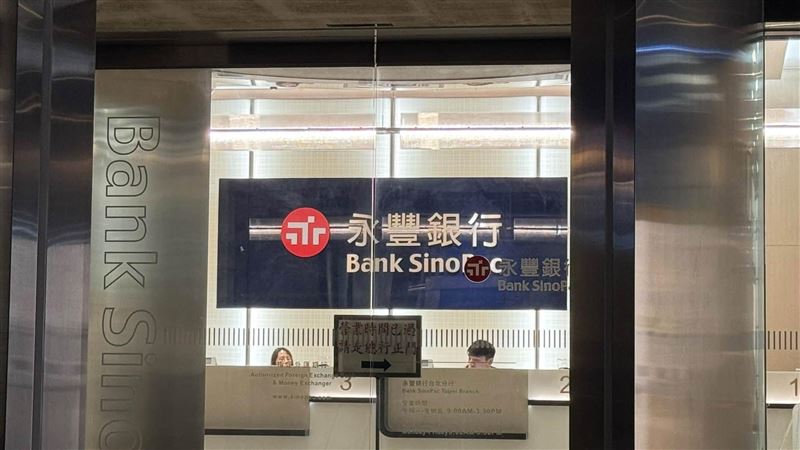
國內金融圈近期因永豐銀行遭遇駭客攻擊事件而繃緊神經,主管機關金管會於12日無預警召集國內76家金融機構的資安長與公會代表、合計將近200人齊聚一堂,全面檢視並部署四大核心防禦策略。
面對日益猖獗且結合人工智慧的外部資安威脅,金管會強調,金融業必須打破「被動防守」的舊思維,從縮減暴露面、漏洞分級修補、增加資源配置到導入主動對抗機制,全面防堵災情進一步擴大。
圍堵外部滲透破口 落實權限管理與風險控管
針對當前頻傳的資安事件,金管會資服處長林裕泰指出,雖然金融機構很難百分之百阻絕外部攻擊,但關鍵在於建立扎實的內部縱深防禦。一旦遭遇駭客入侵,系統必須具備即時攔截與遏止能力,將損害控制在最小範圍。
業者首要任務是極力縮減遭駭風險,將對外暴露的系統與存取管道降至最低;特別針對外部人員及具備高權限的管理者帳號,務必嚴格落實多因子驗證與最小權限原則,並透過嚴密的網路分段與即時監控,徹底封鎖攻擊向內部蔓延的可能路徑。
AI攻防戰局全面升級 漏洞排序與資源挹注成關鍵
隨著駭客利用人工智慧自動化尋找漏洞的速度急遽加快,金融機構普遍面臨系統漏洞過多、修補速度追不上的痛點。對此,金管會要求各家業者必須建立精準的風險排序機制,將心力集中於最容易遭駭客利用、可能引發AI自動化攻擊,或是會直接讓出系統控制權限的高風險漏洞進行優先修補。
此外,面對AI時代下變幻莫測的攻擊型態,資安防護已不再只是資安部門的單打獨鬥,董事會與高階經營階層必須主動掌握最新威脅情勢,並實質提供充足的預算與人力資源,做為資安團隊的最強後盾。
善用防禦性AI對抗威脅 迎戰智慧化資安新時代
面對駭客全面擁抱AI發動攻擊的嚴峻挑戰,金管會直言,金融業者若持續依賴傳統防禦手段,恐將陷入處處挨打的劣勢。為此,官方大力鼓勵業者在風險可控的前提下,優先將人工智慧技術應用於漏洞自動偵測、快速修補、威脅情資分析及全天候資安監控,真正實現「以AI對抗AI」的戰略布局。
不過,導入新技術的同時也伴隨潛在風險,金管會先前已正式發布金融業導入代理式AI的安全諮詢指引供業界參考,期望透過公私協力與跨界交流,協助國內金融體系在數位轉型浪潮中穩健築起最堅固的數位防護網。
更多三立新聞網報導
. 再見老黃!短線震盪難免 「26」檔停看聽
. 台股再次狂瀉千點!「24檔」翻倍潛力股
. 10月財報亮眼!「8檔」隱形冠軍 成長動能全開
. 輝達供應鏈雜音頻傳!川湖帶頭挺住 「7檔」保證不出軌


